해외 호텔 예약 사기 주의보 2026, SNS·와이파이 피싱 예방법
여름 성수기 해외여행을 준비하던 중 SNS 광고에서 본 '반값 호텔 예약' 링크를 눌렀다가 결제만 하고 예약 확인 메일을 못 받는 사례가 늘고 있습니다. 해외 호텔 예약 사기는 SNS 가짜 계정, 위조 예약 페이지, 공공 와이파이를 통한 피싱 등 다양한 경로로 발생합니다. 여행객이 급하게 저렴한 숙소를 찾는 심리를 노려 정교하게 설계된 만큼, 예약 전 공식 채널 확인만으로도 상당수 피해를 예방할 수 있습니다.
해외 호텔 예약 사기는 크게 세 가지 경로로 이뤄집니다. 첫째 SNS 광고·DM을 통한 가짜 예약 사이트 유도, 둘째 실제 호텔 예약 확인 메일을 사칭한 피싱, 셋째 공공 와이파이 접속 시 결제 정보를 가로채는 방식입니다. 실제 사례를 분석하면 세 유형 모두 '긴급성'과 '할인'을 미끼로 판단력을 흐리게 하는 공통점이 있습니다.
해외 호텔 예약 사기, 어떤 수법이 있을까
가장 흔한 수법은 정식 예약 플랫폼과 거의 동일한 가짜 웹사이트를 만들어 결제를 유도하는 방식입니다. 도메인 철자를 한두 글자만 바꾼 '유사 도메인' 사이트가 대표적이며, 검색 광고 상위에 노출시켜 실제 사이트로 착각하게 만듭니다. 결제 후 확인 메일이 오지 않거나, 현지 호텔에 도착해서야 예약 내역이 없다는 사실을 알게 되는 경우가 많습니다.
또 다른 유형은 실제 예약 완료 후 발송되는 '예약 확인·결제 문제' 메일을 사칭하는 피싱입니다. 실제 예약 정보(투숙 날짜, 호텔명)를 일부 포함해 신뢰도를 높인 뒤 카드 정보 재입력을 유도합니다. 부킹닷컴, 아고다 등 주요 플랫폼도 이런 사칭 피해 사례를 공식 고객센터를 통해 안내하고 있어, 메일 발신 주소와 링크 URL을 반드시 대조 확인해야 합니다.

SNS 가짜 계정과 인플루언서 사칭 수법
SNS 기반 사기는 인스타그램·페이스북 광고나 여행 인플루언서 계정을 사칭한 DM으로 시작되는 경우가 대부분입니다. '팔로워 이벤트 특가', '숙소 협찬 코드' 등을 내세워 개인 계좌 이체나 외부 링크 결제를 요구하는 것이 핵심 패턴입니다. 정상적인 호텔·여행사는 SNS DM으로 개인 계좌 이체를 요구하지 않으므로, 이 요청 자체가 사기 신호로 봐야 합니다.
계정 진위 확인은 팔로워 수만으로 판단하기 어렵습니다. 사기 계정은 팔로워를 구매해 신뢰도를 위장하는 경우가 흔하기 때문에, 계정 개설일·게시물 일관성·댓글 상호작용을 함께 확인해야 합니다. 실제 사례를 보면 개설 3개월 미만 계정이 갑자기 '전 세계 특가 호텔' 게시물을 반복 게재하는 패턴이 사기 계정의 전형적 특징으로 지목됩니다.
공공 와이파이 피싱, 개인정보 탈취 원리
공공 와이파이 피싱의 핵심 원리는 '가짜 접속 지점(Evil Twin)'입니다. 공항·호텔 로비의 정식 와이파이 이름과 거의 동일한 이름의 가짜 네트워크를 개설해 이용자가 접속하도록 유도한 뒤, 해당 네트워크를 거치는 모든 데이터를 가로챕니다. 이 상태에서 호텔 예약 사이트에 로그인하거나 카드 결제를 진행하면 계정 정보와 카드 번호가 그대로 노출될 수 있습니다.
암호화되지 않은 공공 와이파이 환경에서는 VPN 없이 결제 정보를 입력하는 행위 자체가 위험 요소로 지적됩니다. 여행 안전 정보를 다루는 한국관광공사와 문화체육관광부도 해외여행자 대상 안전 수칙 안내에서 공공 와이파이 사용 시 금융 거래를 자제할 것을 권고하고 있습니다. 실제 결제가 필요하다면 이동통신사 데이터 로밍이나 개인 핫스팟을 이용하는 편이 안전합니다.

예약 전 반드시 확인해야 할 체크리스트
가장 확실한 예방법은 예약 전 도메인 주소를 직접 타이핑해 접속하는 습관입니다. 광고 링크나 DM 링크를 클릭하는 대신 브라우저 주소창에 공식 사이트 주소를 직접 입력하면 유사 도메인 피싱을 대부분 차단할 수 있습니다.
- 결제 전 URL 주소창에 자물쇠 표시(HTTPS)와 정확한 도메인 철자를 확인한다
- SNS DM·이메일로 온 할인 링크는 클릭하지 않고 공식 앱·사이트에서 재검색한다
- 개인 계좌 이체를 요구하는 예약은 전액 사기로 간주하고 즉시 중단한다
- 공공 와이파이에서는 결제를 미루고 데이터 로밍이나 개인 핫스팟을 사용한다
- 해외 호텔 예약은 카드사 해외결제 알림 서비스를 반드시 설정해둔다
해외 현지 관광청 공식 사이트를 통해 제휴 숙박업체 여부를 교차 확인하는 것도 유용합니다. 예를 들어 홍콩 여행이라면 홍콩관광청(HKTB) 공식 사이트에서 인증 숙박시설 목록을 참고할 수 있고, 국내 여행이라면 한국관광공사 인증 숙박 정보를 활용하면 위조 사이트 여부를 가려내는 데 도움이 됩니다.
사기 피해 발생 시 대처 방법
결제 직후 이상 징후를 느꼈다면 카드사에 즉시 연락해 결제 취소 또는 지급 정지를 요청하는 것이 최우선입니다. 해외 가맹점 결제는 국내 결제보다 취소 처리가 지연될 수 있어 발견 즉시 대응하는 것이 피해 최소화의 관건입니다.
이후 해당 사기 사이트나 SNS 계정을 캡처해 신고 절차를 진행하고, 유사 피해 확산을 막기 위해 플랫폼 신고 기능도 함께 활용하는 것이 좋습니다. 여행 커뮤니티에 사례를 공유하면 같은 수법에 당할 뻔한 다른 여행객에게도 실질적인 도움이 됩니다.
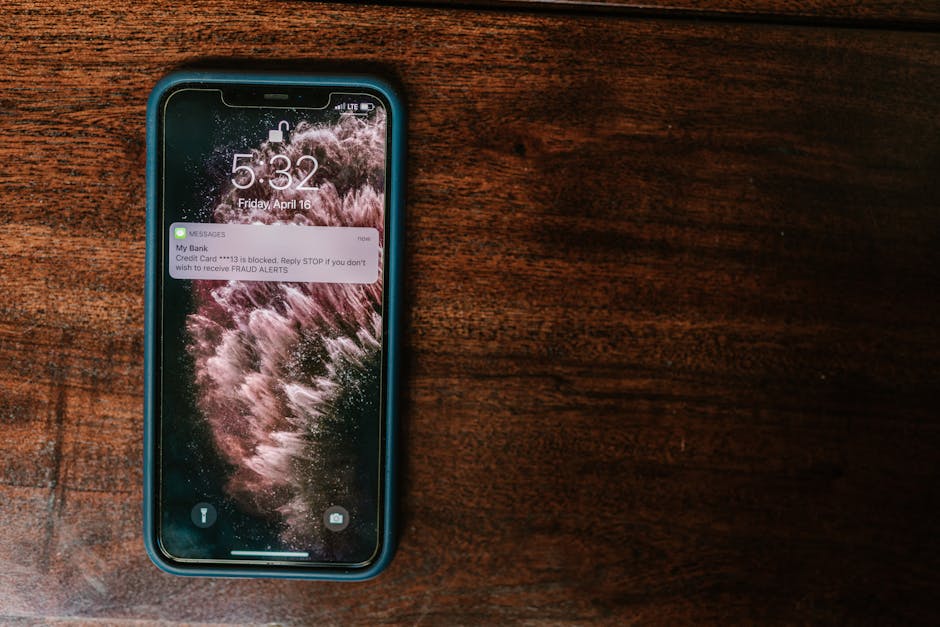
해외 호텔 예약 사기는 SNS 가짜 계정, 유사 도메인 사이트, 공공 와이파이 피싱 세 가지 경로가 핵심입니다. 공식 사이트 직접 접속, DM 링크 클릭 금지, 결제 시 데이터 로밍 사용만 지켜도 대부분 예방할 수 있습니다.
자주 묻는 질문
Q. 해외 호텔 예약 사기를 당했는지 어떻게 알 수 있나요?
A. 결제 후 예약 확인 메일이 오지 않거나, 호텔 측에 직접 문의했을 때 예약 내역이 조회되지 않으면 사기 가능성이 높습니다. 결제 직후 카드사 해외결제 알림 문자와 실제 예약 확인서를 대조해 확인하세요.
Q. SNS에서 본 호텔 특가 링크, 클릭해도 될까요?
A. 클릭 대신 공식 예약 플랫폼 앱이나 브라우저에 직접 도메인을 입력해 동일 상품을 재검색하는 것이 안전합니다. 링크를 통해서만 접근 가능한 특가는 대부분 사기로 의심해야 합니다.
Q. 공공 와이파이에서 카드 결제를 하면 무조건 위험한가요?
A. 암호화되지 않은 공공 와이파이는 정보 탈취 위험이 상대적으로 높습니다. VPN을 사용하지 않는다면 결제는 데이터 로밍이나 개인 핫스팟으로 진행하는 것이 안전합니다.
Q. 개인 계좌로 입금하라는 예약, 진짜일 수도 있나요?
A. 정상적인 호텔이나 공식 예약 플랫폼은 개인 계좌 이체를 요구하지 않습니다. 이런 요청을 받으면 예외 없이 사기로 간주하고 거래를 중단해야 합니다.
Q. 이미 결제한 후 사기임을 알았다면 가장 먼저 무엇을 해야 하나요?
A. 카드사 고객센터에 즉시 연락해 결제 취소 또는 지급 정지를 요청하는 것이 우선입니다. 이후 사기 사이트·계정을 캡처해 신고 절차를 진행하세요.
Q. 유사 도메인 사기 사이트는 어떻게 구별하나요?
A. 도메인 철자를 한 글자씩 확인하고, HTTPS 자물쇠 표시 유무를 점검하세요. 조금이라도 의심스러우면 광고 링크 대신 공식 앱에서 동일 상품을 다시 검색하는 것이 가장 안전합니다.
글쓴이
트립 에디터 | trip-signal
국내외 여행 정보와 실용적인 여행 팁을 큐레이션하는 trip-signal 운영자입니다. 한국관광공사 공식 데이터와 직접 수집한 여행 정보를 바탕으로 콘텐츠를 제작합니다.


댓글
댓글 쓰기